레볼루트 해킹범들이 고객 파일 공개 시작, 1만 비트코인 요구
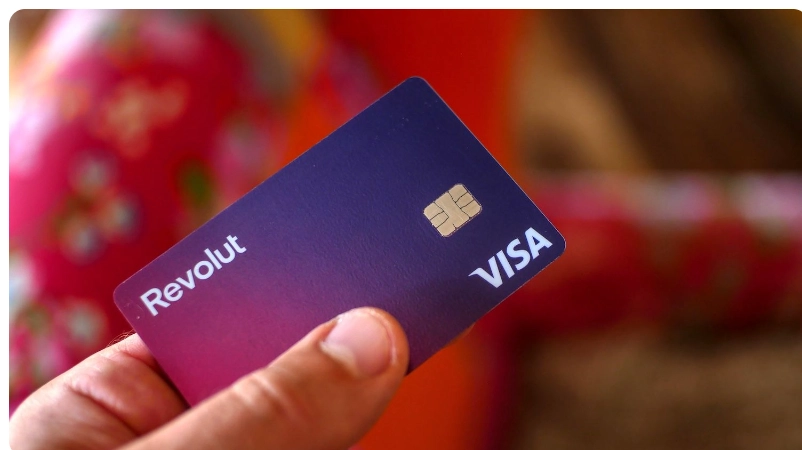
레볼루트 공격자들이 주말 동안 고객 여권과 본인 확인용 셀카 사진을 공개하기 시작했으며, 돈
지급을 요구하고 핀테크 기업인 레볼루트가 요구에 응할 때까지 매일 새로운 정보를 유출하겠다고 위협했습니다.
핵심 요점:
- 사이버 공격자들이 레볼루트 고객의 신분증과 셀카 사진을 게시하기 시작했으며, 몸값이 지불될 때까지 매일 사진을 공개하겠다고 협박하고 있습니다.
- 유출된 자료에는 여권, IBAN(은행 계좌 번호), 출금 내역 및 전체 거래 내역이 포함된 것으로 알려졌습니다.
- 레볼루트는 극소수의 고객에게만 영향이 있었으며 시스템과 자금에는 아무런 문제가 없었다고 밝혔습니다.
레볼루트 정보 유출 사건 공개
사이버 보안 모니터링 계정인
International Cyber Digest 는 9월 13일, 해당 그룹이 더 이상 대금 지급을 기다리지 않고 유명
계정 소유자들의 개인 정보를 유출하기 시작했다고 게시했습니다 .
첫 번째 유출 자료에는 신분증과 본인 확인을 위한 셀카 사진이 포함되어 있었습니다.
같은 계정은 공격자들이 공개 활동을 시작하기 전에 Revolut에 정보 제공을 요구하는 이메일을
보냈다고 밝혔습니다.
해당 문서는 테니스 선수 알렉산더 셰브첸코 와 암호화폐 도박 사이트 갬덤 의 최고경영자 펠릭스 뢰머 의 소유였습니다 .
암호화폐 관련 매체들은 요구 가격을 1만 비트코인 (BTC) , 즉 월요일 시세로 약 7억 8천만 달러로 추산했지만 , 다른 매체들은 아직 확정된 수치는 없다고 보도했습니다.
거부했습니다 .
대변인은 핵심 인프라, 데이터베이스 및 고객 계정은 아무런 영향을 받지 않았다고 밝혔습니다.
ZachXBT, 고래 타겟팅 문제 제기
조사관
ZachXBT는 텔레그램을 통해 고객 공지를 배포했습니다.
그는 Revolut이 자체 이메일에서 누락한 IBAN, 출금 내역, 직업, 전체 비트코인 거래 내역 등 여러
항목을 추가했습니다 .
그는 이번 정보 유출의 규모는 제한적이지만 부유한 계좌 보유자를 겨냥한 것이라고 판단했습니다.레볼루트는 그러한 해석을 지지하지 않았으며 암호화폐 보유자를 특정해서 공격했다고도 말하지
않았습니다.
연구원들은 여권 사진과 전체 거래 내역을 결합하면 실명을 기반으로 한 표적 피싱 및 체인 분석이 가능해진다고
경고합니다 . 신분증과 얼굴 인증 이미지 또한 모든 사람을 대상으로 한 사칭 사기 가능성을 높입니다.
레볼루트 데이터 유출 원인 분석
이번 사기 사건은 실제 정부 기관 도메인 내에 생성된 사서함에서 발송된 단 하나의 이메일에서
비롯되었으며, 해당 이메일은 유효한 인증 정보를 포함하고 있어 레볼루트의 검증을 통과했습니다. 은행은 공식 기관의 요청을 준수해야 하며, 해당 이메일은 그러한 요청의 형식을 띠고 있었습니다.
고객 공지 사본은 9월 12일부터 배포되기 시작했으며 , 당시 레볼루트는 이번 사건을 정교한 외부 사칭 사기라고 규정하고 규제 기관과 법 집행 기관에 알렸다고 밝혔습니다.
마운트곡스의 전 최고경영자였던 마크 카펠레스는 당일 자체 공지를 발표했습니다.
회사는 아직까지 얼마나 많은 사람들이 피해를 입었는지 밝히지 않았습니다.
레볼루트는 30개국에서 8천만 명이 넘는 고객에게 서비스를 제공하고 있으며, 현재 기업 가치가
약 1,150억 달러에 달하는 2차 주식 매각을 진행 중입니다.


댓글 0
첫 댓글을 남겨보세요.